Miles de programadores utilizan asistentes de inteligencia artificial para escribir código, detectar errores y automatizar tareas que antes requerían horas de trabajo. Muchas de estas herramientas se instalan directamente desde las tiendas de extensiones de los editores, un proceso que suele parecer seguro porque el software procede de una plataforma conocida. Sin embargo, un reciente ataque ha demostrado que esa confianza puede convertirse en una vulnerabilidad.
Cursor confirmó que un grupo de atacantes consiguió introducir versiones manipuladas de Claude Code en su tienda de extensiones, aprovechando credenciales robadas durante una intrusión anterior. El software malicioso estuvo disponible durante aproximadamente once horas y pudo llegar a un máximo de 5.000
Los hackers consiguieron modificar una extensión legítima y distribuirla desde la propia tienda de Cursor
El incidente comenzó fuera del mercado de extensiones. Según el informe oficial de Cursor, un atacante obtuvo una clave de acceso que la compañía había facilitado a Fireworks AI, uno de sus proveedores de infraestructura. Esa credencial permitió consultar un repositorio de almacenamiento utilizado para compartir información destinada al entrenamiento y análisis de modelos.
Entre los datos expuestos había registros históricos de agentes de programación, información empresarial y algunas credenciales que no habían sido correctamente ocultadas. Los atacantes aprovecharon parte de ese material para acceder a otros sistemas internos y obtener una clave que permitía modificar el contenido distribuido desde la tienda de extensiones.
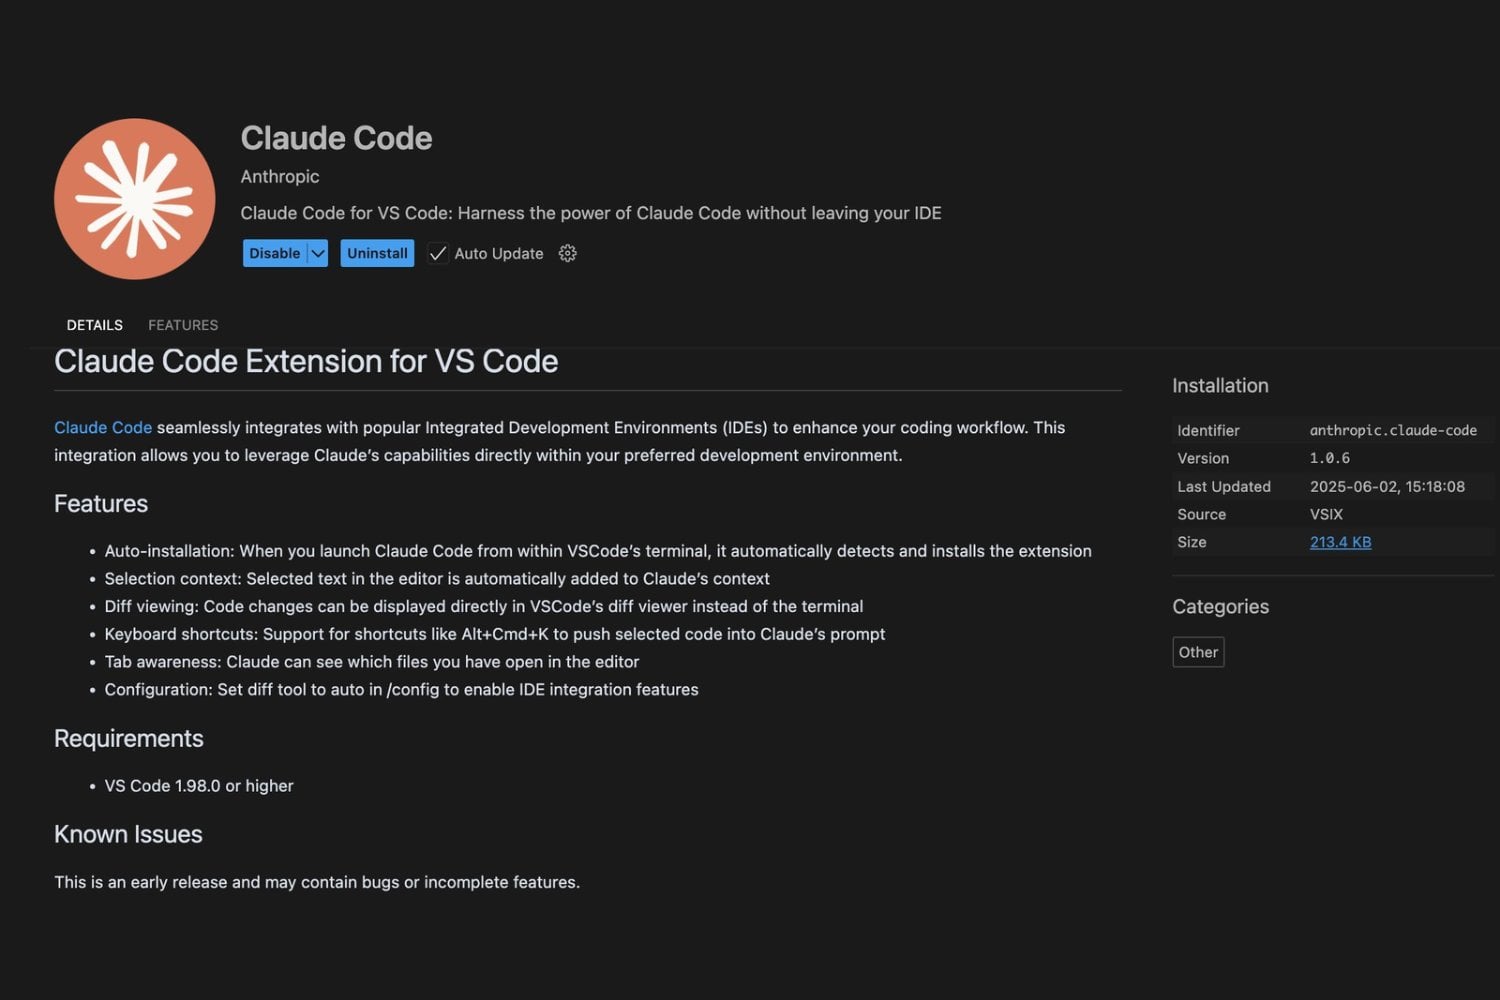
El 29 de octubre, los responsables del ataque colocaron versiones manipuladas de Claude Code directamente en la caché utilizada para distribuir extensiones de Visual Studio Code dentro de Cursor. Los paquetes afectados eran Anthropic.claude-code 2.1.312 y 2.1.313.
Como documentó Microsoft Security Research, no se trataba de una vulnerabilidad en el producto original de Anthropic. Tampoco fueron comprometidos el catálogo oficial de Visual Studio Marketplace ni la distribución de Claude Code mediante npm.
El objetivo era que los usuarios instalaran o actualizaran una extensión que aparentemente procedía de una fuente confiable, pero que contenía instrucciones adicionales controladas por los atacantes.
La extensión escondía una puerta trasera que intentaba dar acceso remoto a los ordenadores
El código malicioso recopilaba información del sistema, incluidos el nombre del equipo, el usuario, el sistema operativo y determinados datos de configuración. Después intentaba habilitar una conexión SSH, un mecanismo utilizado habitualmente para administrar equipos de forma remota.
Según el análisis técnico de Microsoft, el programa trataba de incorporar una clave controlada por el atacante al archivo de autorizaciones SSH. También intentaba establecer mecanismos para mantener una conexión remota y recuperar el acceso después de reiniciar el ordenador.
Sin embargo, el ataque tenía una limitación inesperada. Los propios investigadores descubrieron errores de programación que probablemente impidieron completar la instalación de la puerta trasera en numerosos equipos Windows y macOS donde el servicio SSH no estaba habilitado previamente.
Esto no significa que el incidente fuera inofensivo. Los atacantes podían obtener información del ordenador y dejar componentes de persistencia, pero no está demostrado que consiguieran controlar remotamente los 5.000 equipos potencialmente expuestos.
La investigación publicada por BleepingComputer detalla que Cursor también sufrió exposición de información interna. Menos del 0,05% de sus usuarios tuvo registros históricos de agentes de programación incluidos entre los datos comprometidos, y menos del 0,01% de los clientes experimentó exposición de credenciales API.
La compañía asegura haber retirado los paquetes maliciosos, revocado credenciales, reconstruido su tienda de extensiones y contactado directamente con los usuarios afectados. También afirma que sus versiones oficiales, los repositorios de código de clientes y los contenidos protegidos mediante Privacy Mode no resultaron comprometidos por esta intrusión.
Los usuarios que instalaron las versiones señaladas durante la ventana del 29 de octubre deben seguir el procedimiento de seguridad publicado por Cursor. La empresa advierte de que desinstalar la extensión no siempre es suficiente, ya que pueden quedar componentes maliciosos en el sistema.
El episodio demuestra que el gran riesgo no siempre está en descargar un programa de una página sospechosa. A veces, los atacantes consiguen introducir código malicioso en los mismos canales que millones de profesionales consideran confiables.