Durante años, Bitcoin se ha apoyado en una certeza matemática: aunque cualquiera pueda conocer la clave pública de una billetera, descubrir su clave privada mediante una computadora convencional resulta prácticamente imposible. Esa protección es uno de los pilares de la seguridad de las criptomonedas. Sin embargo, existe una tecnología que podría cambiar las reglas del juego, y Google acaba de demostrar un avance importante para hacerla realidad.
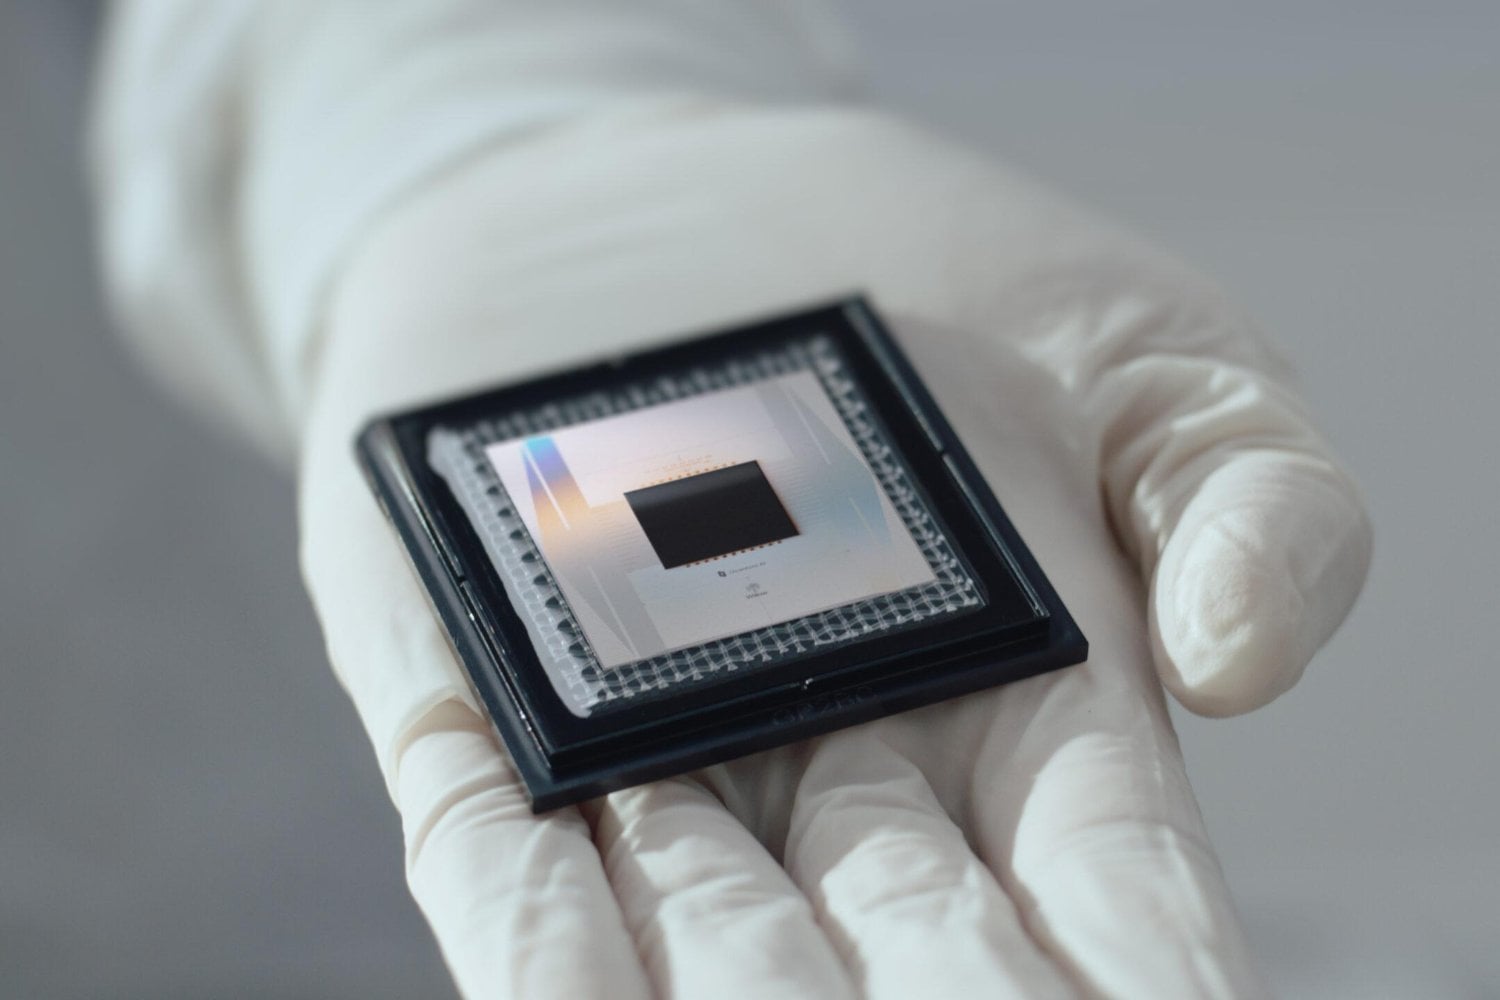
La compañía publicó el 15 de octubre un estudio científico en la revista Science en el que consiguió reducir unas 40 veces los errores de una operación cuántica fundamental mediante su procesador Willow. El resultado no significa que Bitcoin haya sido vulnerado, pero sí representa un progreso hacia las máquinas que, algún día, podrían descifrar los sistemas criptográficos utilizados actualmente. Y hay una cifra especialmente inquietante: más de seis millones de bitcoins tienen claves públicas que podrían quedar expuestas ante un futuro ataque cuántico.
Google logró reducir 40 veces uno de los problemas más difíciles de la computación cuántica
Las computadoras cuánticas funcionan de manera diferente de las convencionales. En lugar de utilizar únicamente bits que representan ceros o unos, emplean cúbits, sistemas que pueden aprovechar fenómenos como la superposición y el entrelazamiento cuántico para procesar determinados problemas.
El inconveniente es que estos estados son extremadamente frágiles. Pequeñas variaciones ambientales, interferencias eléctricas o errores de medición pueden alterar los cálculos. Por eso, construir una máquina cuántica verdaderamente útil requiere sistemas sofisticados de corrección de errores. Uno de los mayores obstáculos está en producir los llamados estados mágicos, recursos cuánticos especiales necesarios para ejecutar determinadas operaciones. Según Google Quantum AI, algunas arquitecturas podrían dedicar hasta el 95% de sus recursos a generarlos.
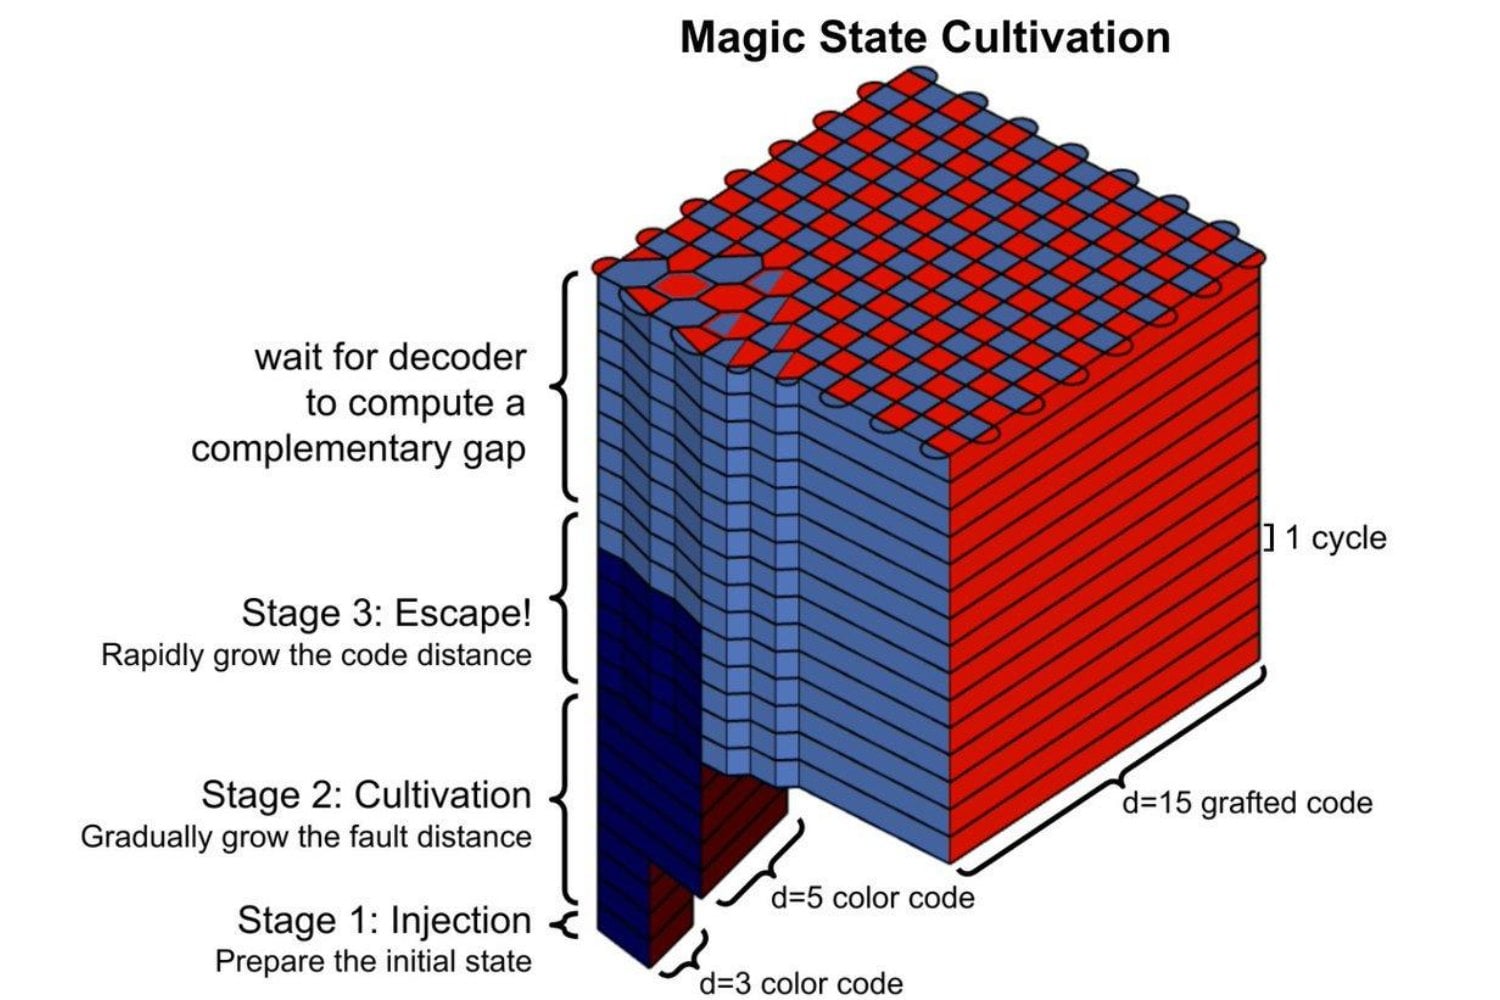
Los investigadores utilizaron una técnica denominada magic state cultivation, o cultivo de estados mágicos. El procedimiento comienza con un estado imperfecto, lo somete a comprobaciones sucesivas y descarta los intentos que presentan errores. Con su procesador Willow de 105 cúbits, Google consiguió producir estados con una fidelidad lógica de al menos el 99,99%. Esto equivale a una reducción aproximada de 40 veces en los errores respecto al método de referencia.
Pero existe una limitación: el experimento conservó solamente el 8% de los intentos. Es decir, la elevada fidelidad corresponde a los estados que superaron todas las comprobaciones, no a la totalidad de las operaciones realizadas. Todavía queda demostrar que el método puede ampliarse de forma eficiente.
El problema para Bitcoin comienza cuando una computadora puede descubrir una clave privada
La relación con las criptomonedas aparece en el funcionamiento de sus firmas digitales. Bitcoin utiliza criptografía de curva elíptica, diseñada para permitir que una persona demuestre que controla sus fondos sin revelar la clave privada que autoriza las transacciones. Una computadora cuántica suficientemente avanzada podría utilizar el algoritmo de Shor para resolver el problema matemático que protege esas claves. En determinadas circunstancias, eso permitiría calcular una clave privada a partir de una clave pública expuesta.
En marzo de 2026, Google publicó estimaciones según las cuales un ataque de este tipo podría ejecutarse con menos de 500.000 cúbits físicos, bajo determinados supuestos técnicos. Es una cifra considerablemente menor que algunas proyecciones anteriores, aunque sigue estando muy lejos de las capacidades actuales.
El problema adquiere otra dimensión al observar las cifras de Bitcoin. Un análisis de Glassnode publicado en mayo identificó 6,04 millones de BTC con claves públicas ya visibles en la cadena de bloques, equivalentes al 30,2% del suministro emitido. Esto no significa que esos fondos puedan robarse actualmente con tecnología cuántica. La exposición solo representaría una vulnerabilidad explotable si llegara a construirse una computadora capaz de realizar esos cálculos.
La carrera ahora consiste en proteger los fondos antes de que llegue esa máquina
La preocupación ya está provocando movimientos dentro de la industria. El 13 de octubre, Coinbase publicó un documento sobre la transición de Bitcoin hacia sistemas criptográficos resistentes a ataques cuánticos. La empresa propone una migración gradual que permita introducir nuevas firmas digitales y trasladar fondos a mecanismos de protección más resistentes. Sin embargo, existe una dificultad considerable: algunas monedas pertenecen a billeteras antiguas cuyos propietarios perdieron sus claves o llevan años sin utilizarlas.
Decidir qué hacer con esos bitcoins abre un debate técnico y jurídico. Entre las alternativas discutidas aparecen restricciones para monedas vulnerables, mecanismos de recuperación y soluciones que mantengan los derechos de propiedad. Ninguna constituye todavía una decisión definitiva de la comunidad. Mientras tanto, Google reconoce que su técnica necesita nuevas pruebas a mayor escala. Willow todavía no puede romper las firmas de Bitcoin, y tampoco existe una fecha comprobada para la llegada de una computadora capaz de hacerlo.
La importancia del descubrimiento está en otro lugar: un obstáculo que durante décadas limitó las posibilidades de la computación cuántica acaba de mostrar una solución experimental. Y aunque el futuro de Bitcoin no esté amenazado de forma inmediata, el tiempo necesario para adaptar su seguridad podría convertirse en una carrera contra los próximos avances científicos.