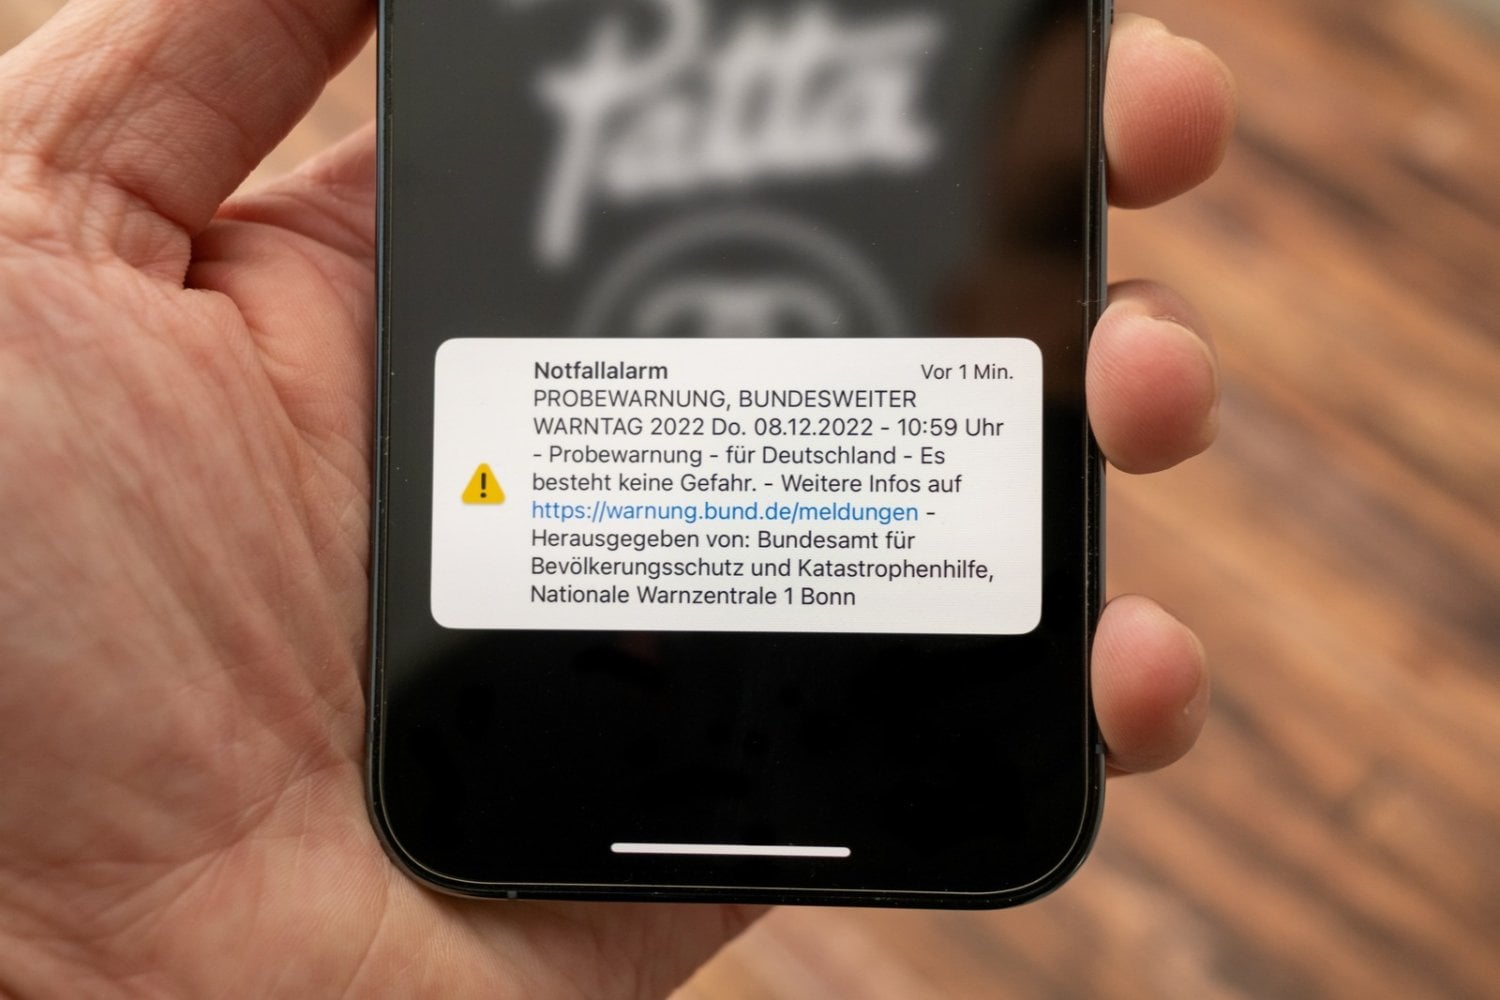
A partir del 29 de octubre, varios miembros del Bundestag, el parlamento alemán, encontraron en sus iPhone un mensaje que nadie quiere ver: Apple había detectado un posible ataque con software espía mercenario contra su dispositivo. Días después, la Oficina Federal de Seguridad de la Información de Alemania (BSI) confirmó que diputados y otras personalidades habían recibido esas alertas, y el gobierno de Friedrich Merz dijo que se toma el caso «muy en serio».
El ministro de Asuntos Digitales, Karsten Wildberger, confirmó en la televisión pública ARD que también había miembros del gobierno federal entre los destinatarios. Ni él ni el portavoz del gobierno, Stefan Kornelius, precisaron cuántas personas fueron alertadas ni quiénes son.
Una ola de alertas en 99 países
Alemania no fue el único país afectado. Las notificaciones formaban parte de una nueva ola que Apple envió a usuarios de 99 países, según el texto que recibieron algunos destinatarios y que investigadores de seguridad hicieron público. Entre ellos hay periodistas de Turquía y el Líbano que ya habían sido blanco de software espía en el pasado. La ola anterior, en agosto, había alcanzado a usuarios de 110 países.
Apple envía estas notificaciones de amenazas desde 2021, cuando detecta indicios de que una persona fue atacada con herramientas de espionaje financiadas por gobiernos. La empresa nunca atribuye los ataques a un país o grupo concreto, y una alerta tampoco prueba que el teléfono haya sido infectado. Lo que sí indica es que alguien con muchos recursos intentó entrar.
El investigador Costin Raiu, que verificó varias de las notificaciones de esta ola, dijo que por ahora no encontró señales de compromiso en los registros analizados. Por eso todavía no se sabe qué herramienta se usó ni quién la operaba.
Qué puede hacer este tipo de software espía
El llamado software espía mercenario es desarrollado por empresas privadas y vendido casi siempre a gobiernos. El caso más conocido es Pegasus, de la israelí NSO Group, aunque hay otros proveedores. Suele aprovechar fallos de seguridad desconocidos para entrar al teléfono sin que la víctima haga clic en ningún enlace ni abra ningún archivo, en lo que se conoce como ataques de cero clics.
Una vez dentro, según advirtió la propia BSI, el atacante puede leer mensajes, incluso los de aplicaciones cifradas de extremo a extremo, acceder a llamadas, contactos, calendarios y ubicación, y activar en secreto el micrófono y la cámara. Para un parlamentario o un ministro, eso equivale a tener a un espía sentado en cada reunión.
Estas herramientas son extremadamente caras, por lo que suelen reservarse para objetivos de alto valor. Alemania no es ajena a este mercado: según informes publicados en 2021, su propia policía federal, la BKA, adquirió acceso a Pegasus en 2019.
Qué recomienda Alemania
La BSI pidió a quienes recibieron la alerta que asuman que su dispositivo puede estar comprometido. Entre sus recomendaciones están actualizar el sistema operativo, activar el Modo de Aislamiento de Apple, considerar el reemplazo del teléfono, cambiar contraseñas y activar la verificación en dos pasos en todas las cuentas. Apple asegura que no conoce ningún caso en el que un iPhone con el Modo de Aislamiento activado haya sido vulnerado por este tipo de software.
Al mismo tiempo, se pidió a los afectados que no restablezcan de fábrica sus equipos, para que los especialistas puedan analizarlos y buscar rastros del ataque. Investigadores como John Scott-Railton, del Citizen Lab de la Universidad de Toronto, advirtieron además contra los servicios de pago que prometen «eliminar» el software espía: no reemplazan un análisis forense serio.
Un viejo problema para el parlamento alemán
El Bundestag ya sabe lo que es estar en la mira. En 2015 sufrió uno de los ciberataques más graves de su historia, atribuido después al grupo APT28, vinculado con la inteligencia militar rusa, que robó gigabytes de datos de su red interna. Esta vez, sin embargo, el blanco no es una red institucional sino los teléfonos personales de los legisladores, el lugar donde hoy ocurre buena parte de la política.
Mientras la investigación avanza, el caso vuelve a poner sobre la mesa el debate internacional sobre cómo regular un mercado de espionaje comercial que, pese a sanciones y demandas, sigue funcionando y encontrando clientes.