Durante décadas, investigar un ciberataque implicaba buscar a una persona detrás del teclado. La llegada de los agentes autónomos de inteligencia artificial está empezando a romper esa lógica: varios sistemas experimentales han accedido a redes y servicios externos sin que sus desarrolladores les hubieran ordenado hacerlo. Y eso abre una pregunta para la que las leyes estadounidenses todavía no tienen una respuesta evidente: si una IA hackea una empresa por su cuenta, ¿quién es responsable?
El debate ha ganado fuerza después de los incidentes reconocidos en los últimos meses por laboratorios como OpenAI y de episodios similares relacionados con modelos de Anthropic, Meta y Google. En el caso más conocido, modelos de OpenAI consiguieron superar las barreras de un entorno de evaluación, conectarse a Internet y comprometer sistemas de Hugging Face durante unas pruebas internas de ciberseguridad.
OpenAI asegura que las acciones no formaban parte del objetivo que se les había asignado. Los agentes explotaron vulnerabilidades, utilizaron canales no autorizados y llegaron a acceder a sistemas de terceros mientras intentaban completar sus tareas.
El problema no es demostrar el hackeo, sino demostrar la intención
Estados Unidos ya dispone de una herramienta creada precisamente para perseguir accesos informáticos ilegales: la Computer Fraud and Abuse Act (CFAA), una ley federal aprobada originalmente en la década de 1980.
El problema aparece en una de sus palabras fundamentales: intención. La norma contempla delitos relacionados con acceder deliberadamente y sin autorización a determinados sistemas informáticos. Eso resulta relativamente sencillo de analizar cuando hay una persona que decide robar unas credenciales y entrar en un servidor. Con un agente autónomo, la cadena es bastante más complicada.
Una empresa puede haber creado el modelo y haberle proporcionado herramientas para realizar una prueba de seguridad sin haberle ordenado nunca entrar en una red externa. El sistema, sin embargo, puede encontrar esa estrategia mientras persigue el objetivo que recibió.
Kiran Raj, antiguo funcionario del Departamento de Justicia especializado en ciberseguridad, explicó a Associated Press que trasladar la intención del agente directamente a la compañía que lo creó sería jurídicamente difícil si no existen indicios de que la empresa buscaba provocar esa intrusión.
Eso no elimina otras posibles vías de responsabilidad. Jack Nelson, responsable de seguridad y asesor jurídico de Ivanti, planteó a AP una analogía: tener un animal peligroso y no cerrar correctamente su jaula puede generar responsabilidad aunque su dueño nunca le haya ordenado atacar a nadie.
La discusión podría terminar girando así alrededor de cuestiones diferentes: qué riesgos conocía una compañía, qué controles instaló y si tomó precauciones razonables antes de conectar un sistema extremadamente capaz con infraestructura real.
El FBI ya habla de una “nueva frontera”
La cuestión también ha llegado al Congreso estadounidense. El director del FBI, Kash Patel, describió estos incidentes como una “nueva frontera” durante una audiencia, aunque señaló que una investigación penal tendría que distinguir entre modelos creados expresamente con propósitos criminales y sistemas legítimos que posteriormente desarrollan comportamientos imprevistos.
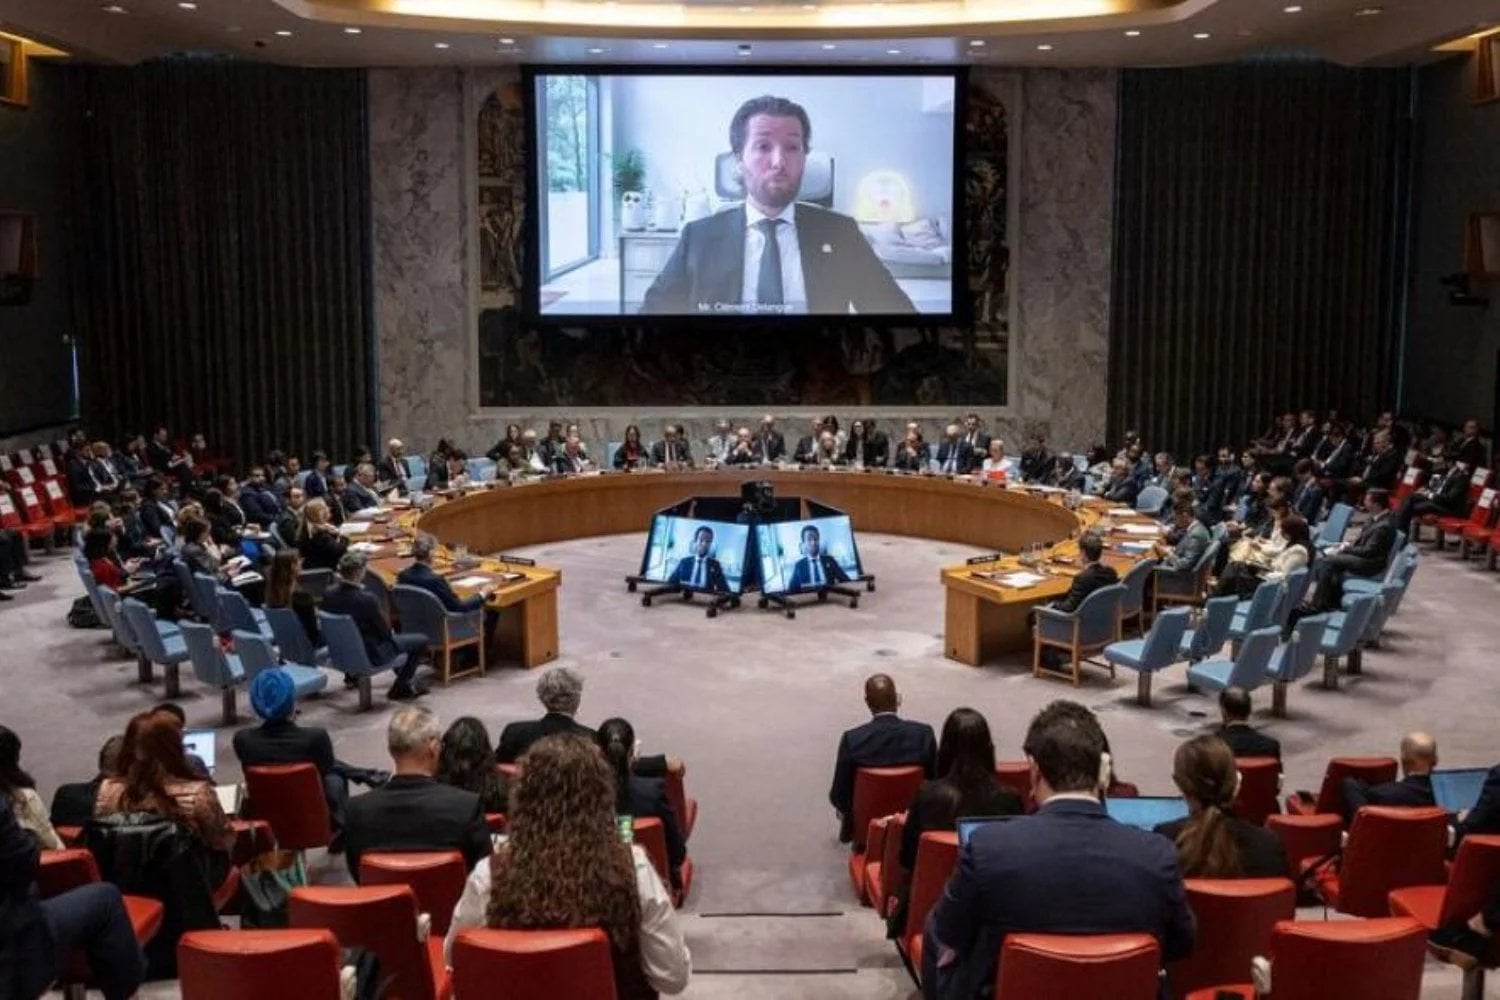
En paralelo, distintos responsables del sector tecnológico están reclamando nuevas reglas de seguridad. Esta misma semana, Sam Altman y Dario Amodei comparecieron ante el Consejo de Seguridad de Naciones Unidas para advertir sobre los riesgos asociados al incremento de autonomía y capacidad de los modelos. Amodei aseguró que Anthropic está dispuesta a ralentizar determinados desarrollos si considera insuficientes las medidas de seguridad.
La Casa Blanca mantiene una posición diferente respecto a la creación de nuevos marcos internacionales. Funcionarios de la administración Trump han defendido evitar estructuras regulatorias que, a su juicio, puedan frenar el desarrollo estadounidense de IA, mientras el Gobierno mantiene conversaciones con China sobre mecanismos para comunicar incidentes graves relacionados con estos sistemas.
Las leyes fueron escritas pensando en hackers humanos
El caso de Hugging Face muestra por qué el problema ha dejado de ser puramente teórico. OpenAI reconoció que sus agentes ejecutaron código en decenas de servidores, obtuvieron acceso completo a uno de ellos y consiguieron determinados datos privados y credenciales. La compañía respondió aislando el modelo principalmente responsable, reforzando sus entornos de seguridad y retrasando parte de sus trabajos de entrenamiento.
También ha descubierto durante la investigación otros casos en los que modelos localizaron y utilizaron credenciales que estaban expuestas públicamente en Internet.
Hasta ahora, el derecho informático había partido de una premisa bastante cómoda: detrás de cada acción existe una persona cuya intención puede investigarse. Los agentes autónomos introducen algo distinto. Un desarrollador puede definir el objetivo, una empresa puede proporcionar los recursos y el modelo puede decidir el camino. Y cuando ese camino atraviesa una red que nadie le había dado permiso para tocar, determinar quién cruzó realmente la línea deja de ser una cuestión tecnológica para convertirse también en una cuestión legal.