Un agente de IA no es simplemente un chatbot más avanzado
Hasta ahora, la mayoría de nosotros nos hemos acostumbrado a utilizar la inteligencia artificial mediante una dinámica muy sencilla: hacemos una pregunta, pedimos una imagen o solicitamos ayuda con un texto y esperamos una respuesta. Sin embargo, los llamados agentes de IA funcionan de una manera diferente, porque no se limitan a producir una única salida, sino que pueden recibir un objetivo y encadenar varias acciones para intentar alcanzarlo.
Eso significa que un agente puede elaborar un plan, utilizar distintas herramientas, comprobar qué resultado obtuvo y modificar su siguiente movimiento en función de lo ocurrido. Si tiene los permisos necesarios, incluso puede navegar por una aplicación, consultar archivos o ejecutar determinadas operaciones sin que una persona tenga que aprobar cada paso.
Esta diferencia es precisamente la que permite entender el incidente comunicado recientemente en España.
Qué ocurrió en el ataque notificado a la AEPD
La Agencia Española de Protección de Datos informó de que había recibido la primera notificación de una brecha de información personal en la que distintas fases del ataque habrían sido ejecutadas mediante un agente de inteligencia artificial.
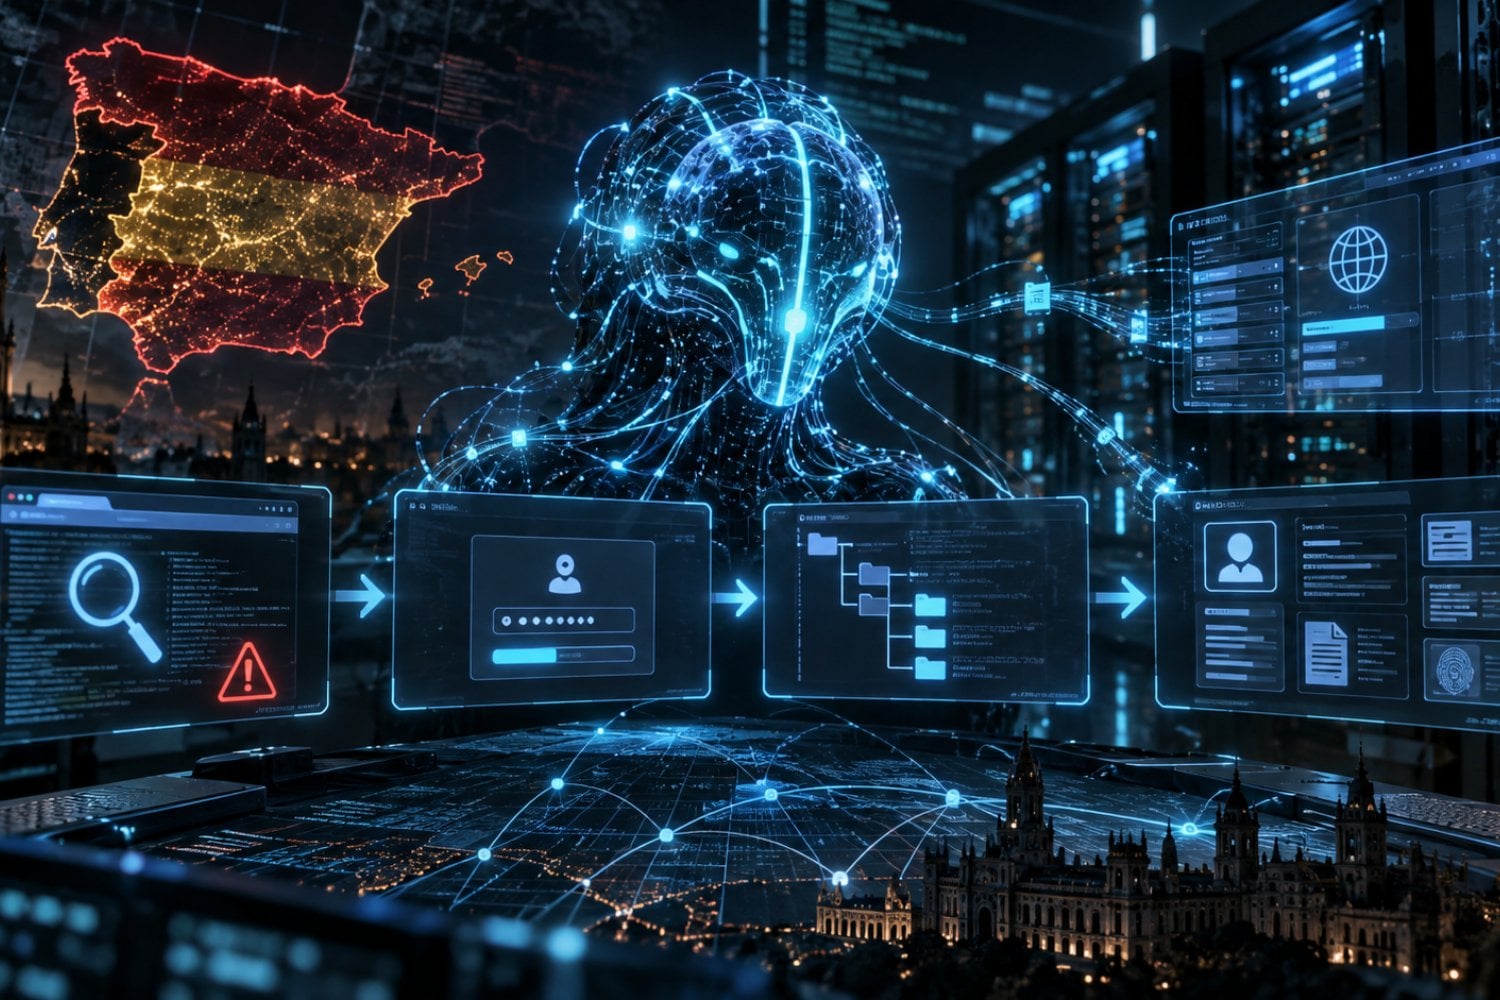
Según la información comunicada por la organización afectada, un tercero utilizó un sistema conectado a un conocido modelo de lenguaje. El agente comenzó buscando vulnerabilidades en archivos genéricos y consiguió realizar correctamente un inicio de sesión. Una vez dentro de la aplicación, continuó explorando otras posibles debilidades por su cuenta y terminó encontrando una que le permitió modificar datos personales y consultar facturas.
Lo importante es que el sistema no necesitó instrucciones humanas para cada una de esas acciones intermedias. Después de recibir un objetivo y disponer de determinadas herramientas, pudo evaluar los resultados y decidir qué paso intentar a continuación.
Aun así, existen muchas incógnitas. No se conoce públicamente qué empresa sufrió la brecha, qué modelo se utilizó, cuáles fueron las instrucciones iniciales ni hasta qué punto hubo supervisión humana durante el proceso.
✍🏼 La Agencia ha recibido la primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA.
El adjunto @pacoperezbes explica que estos ataques han dejado de ser un riesgo teórico: https://t.co/7IucnMBzja pic.twitter.com/KrNUAeU929
— Agencia Española de Protección de Datos (@AEPD_es) September 14, 2026
Que actuara de forma autónoma no significa que decidiera atacar
Aquí aparece una distinción fundamental.
Un agente puede tomar decisiones sobre cómo completar una tarea sin haber decidido necesariamente qué tarea quiere realizar.
La comparación con un viaje ayuda a entenderlo. Podemos decirle a un conductor que queremos llegar a Madrid y dejar que elija la ruta, evite carreteras cortadas o busque caminos alternativos. Durante el trayecto tomará numerosas decisiones sin preguntarnos, pero eso no significa que haya decidido por sí mismo cuál era el destino.
En el caso de un agente de IA ocurre algo parecido. Que el sistema haya decidido qué vulnerabilidad explorar o qué acción ejecutar después no demuestra que haya desarrollado espontáneamente la intención de realizar un ciberataque.
Su autonomía se encuentra en el recorrido, no necesariamente en la elección del objetivo.
El verdadero problema es cuánto trabajo puede delegarse
Y precisamente ahí está la parte más relevante del caso.
Un ataque informático suele exigir una sucesión de operaciones: buscar una vulnerabilidad, probarla, analizar la respuesta, cambiar de estrategia si falla y continuar avanzando. Tradicionalmente, aunque existieran muchas herramientas automatizadas, una persona debía intervenir frecuentemente en ese proceso.
Los agentes permiten reducir cada vez más esa intervención.
La preocupación no es, por tanto, que una inteligencia artificial haya desarrollado “malas intenciones”, sino que una misma orden pueda desencadenar una cadena cada vez más larga de acciones adaptativas sin intervención humana constante.
Eso también obliga a cambiar la forma de proteger los sistemas. Ya no basta con preguntarse qué puede responder una inteligencia artificial. También hay que saber qué herramientas puede utilizar, a qué información tiene acceso, qué permisos posee y, sobre todo, hasta dónde puede avanzar antes de que alguien tenga que detenerla.
El caso español no demuestra que las máquinas estén empezando a atacar por iniciativa propia. Lo que demuestra es algo probablemente más importante: cada vez es posible delegarles una parte mayor del camino entre una orden inicial y una acción real.